Facebook e-mailem požaduje zadání kódu pro obnovení přístupu. Je to chyták, který vás o něj připraví
Pokud vám přijde e-mail s bezpečnostním kódem přímo od Facebooku, ale vy jste se zrovna nikam nepřihlašovali, neznamená to automaticky, že se jedná o falešnou zprávu. Přesto je vhodné dbát zvýšené opatrnosti.
 Sledovat v Google Zprávách
Skutečnost, že za samotnou zprávou stojí přímo Facebook a odesílatelem tedy není falešný profil, nelze považovat za automatickou záruku bezpečnosti. Pokud jste se sami nepřihlašovali ke svému účtu na jiném zařízení, nebo neprováděli změny přihlašovacích údajů či jiné podobné kroky, jde naopak o signál, že byste měli zpozornět. Příchozí e-mail byste rozhodně neměli ignorovat a pokud obsahuje požadavek na potvrzení přihlášení, v žádném případě jej neschvalujte. To samé platí o případném obdržení ověřovacího bezpečnostního kódu. Ten byste nikdy neměli sdílet s třetími osobami nebo jej zadávat kamkoliv jinam než do oficiálního přihlašovacího okna, které jste sami vyvolali. Nevyžádané obdržení požadavku na potvrzení přihlášení nebo bezpečnostního kódu totiž může znamenat, že se k vašemu účtu pokouší přihlásit cizí osoba. Kromě toho se navíc v online světě můžete setkat i s celou řadou dalších bezpečnostních rizik podobného charakteru. Dobrou zprávou je, že se před nimi můžete v mnoha případech poměrně snadno bránit.
Samotný kód je pravý, přesto může signalizovat nebezpečí
Pokud vám přímo od Facebooku přijde e-mail s číselným kódem a upozorněním, které hlásá „one more step to confirm your account“ neboli v překladu do českého jazyka „ještě jeden krok pro potvrzení vašeho účtu“, přestože jste se k Facebooku zrovna nepřihlašovali ani jste neprováděli žádné významné změny v nastavení, je na čase zbystřit.
Na první pohled může tento e-mail vypadat naprosto neškodně. Obsahuje oficiální logo Facebooku, osobní oslovení, několik číslic a bezpečnostní upozornění. I když si následně obsah e-mailu důkladně prověříte, zjistíte, že se jedná o oficiální automatickou zprávu od Facebooku. To ovšem neznamená, že je všechno v pořádku.
Nevyžádané doručení bezpečnostního kódu totiž může signalizovat mimo jiné to, že se kyberzločinci podařilo ukrást vaše heslo a právě se jej pokusil zadat do přihlašovacího pole. Právě příchozí jednorázový kód je v takových případech jediným opatřením, které útočníka dělí od kompletního převzetí kontroly nad vaším facebookovým účtem.
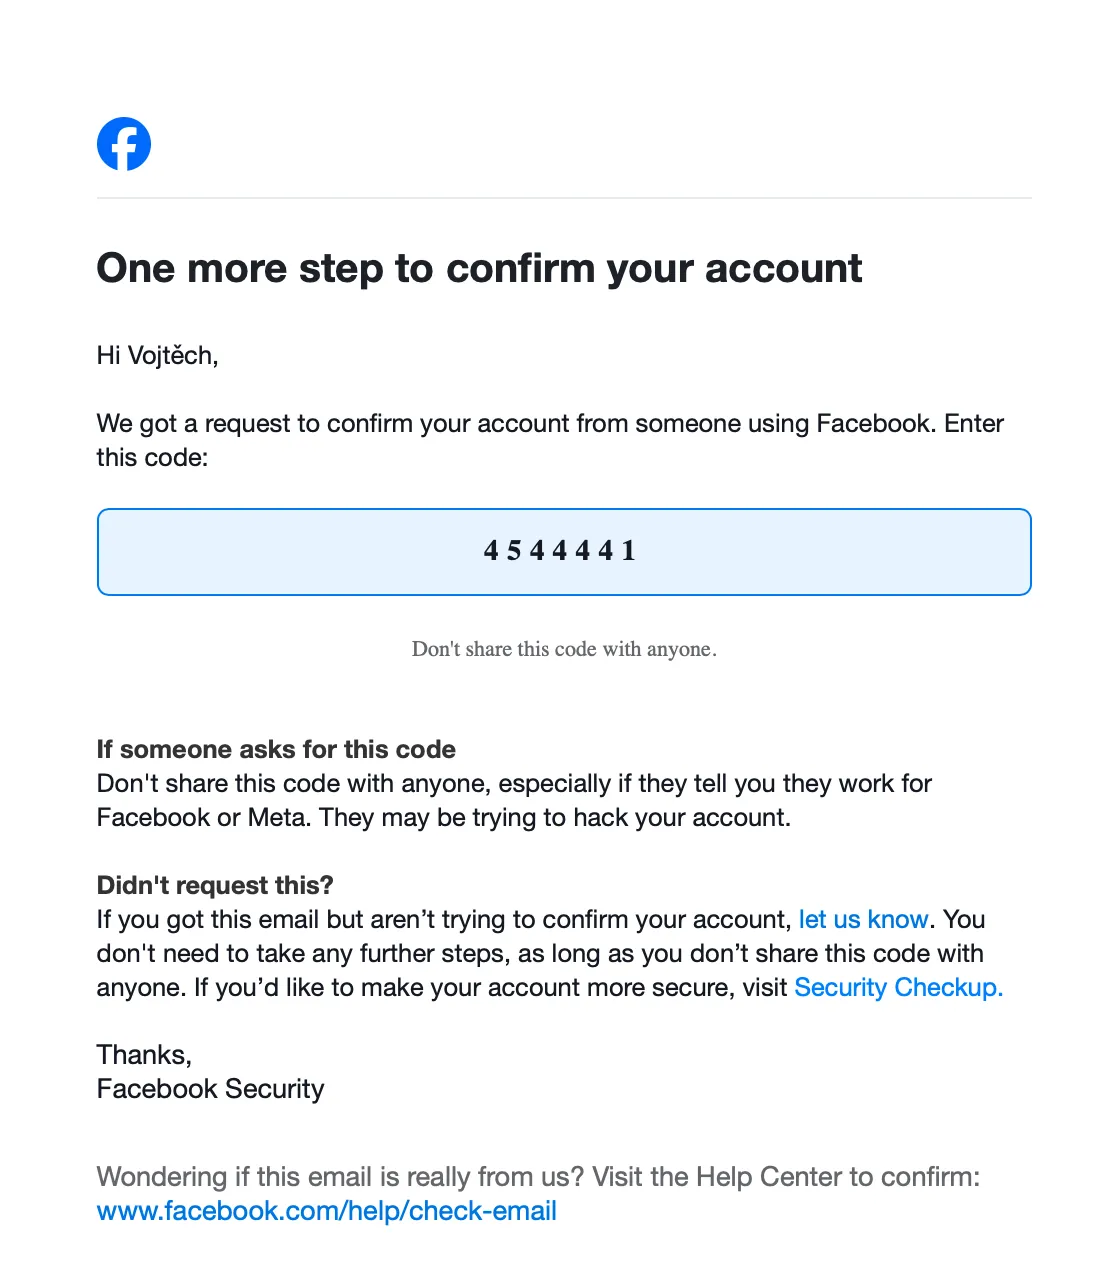 Takto vypadá email, který vám může přijít.
, ...
Jak v takových případech postupovat?
Klíčové je především znát několik základních bezpečnostních zásad. Právě díky nim můžete pokusům o převzetí kontroly nad účtem zabránit.
- Kód nikam nezadávejte: Pokud za vyvoláním automatické zprávy nestojíte vy, obdržený kód nikam nezadávejte.
- Proveďte změnu hesla na Facebooku: Co nejdříve přejděte do nastavení facebookového účtu a změňte si heslo. Ideálně použijte kompletně novou kombinaci znaků a čísel, která je zároveň dostatečně sofistikovaná.
- Změňte hesla na ostatních účtech: To samé je vhodné učinit u všech dalších účtů, u kterých jste dosud používali stejné či podobné heslo.
Jaká preventivní opatření mohou pomoci?
Pokud chcete podobným útokům zcela předejít, je vhodné dodržovat tyto preventivní zásady:
- Pravidelně prověřujte aktuálně aktivní relace: V sekci Centrum účtů na Facebooku pravidelně kontrolujte seznam zařízení, na kterých jste přihlášeni. Pokud některé z nich neznáte, okamžitě jej odstraňte a v ideálním případě podnikněte i další kroky.
- Přechod na autentizační aplikaci: Namísto SMS nebo e-mailu používejte pro dvoufázové ověření speciální autentizační aplikaci. Jde například o Google Authenticator nebo Microsoft Authenticator.
- Používejte fyzický bezpečnostní klíč: Mezi nejsilnější preventivní opatření patří koupě a aktivace fyzického bezpečnostního klíče. Pokud jej máte, k přihlášení je vyžadováno fyzické přiložení USB či NFC klíče.
S jakými dalšími hrozbami podobného charakteru se můžete setkat?
Způsobů, jak přijít o účet nejen na sociálních sítích, existuje celá řada.
Pozor byste si měli dát například na falešné zprávy od podpory. Ty zpravidla obsahují odkaz, který vede na falešnou stránku. Pokud tam uživatel vypíše své přihlašovací údaje, dostávají se přímo k útočníkovi. Podobné zprávy často poznáte podle toho, že mají naléhavý charakter (např. „pokud neučiníte tento krok, navždy přijdete o svůj účet“).
Další nebezpečí představují falešné přihlašovací stránky. Ty obvykle odhalíte zkontrolováním webové adresy, neboť bývá mírně pozměněna.
Dále může být problematická instalace škodlivého rozšíření v prohlížeči. To může odesílat citlivá data třetí osobě.
Kromě toho byste si měli dávat pozor na falešnou kontrolu zabezpečení a experti nedávno upozornili rovněž na tento nový podvod na WhatsAppu.